4.ガバメントクラウドにおける責任分界等
クラウドサービスの利用においてはその責任分界を理解するとともに適切な運用管理を行う必要がある。システム管理上の責任分界、SLA、賠償責任などを本章に示す。
4.1 システム管理上の責任分界
① クラウドの環境の設定、保守及び運用
デジタル庁は、地方公共団体又はガバメントクラウド運用管理補助者に対し、IaC[^4]等の手法による最低限のセキュリティ設定等を反映したクラウド環境を設定する。
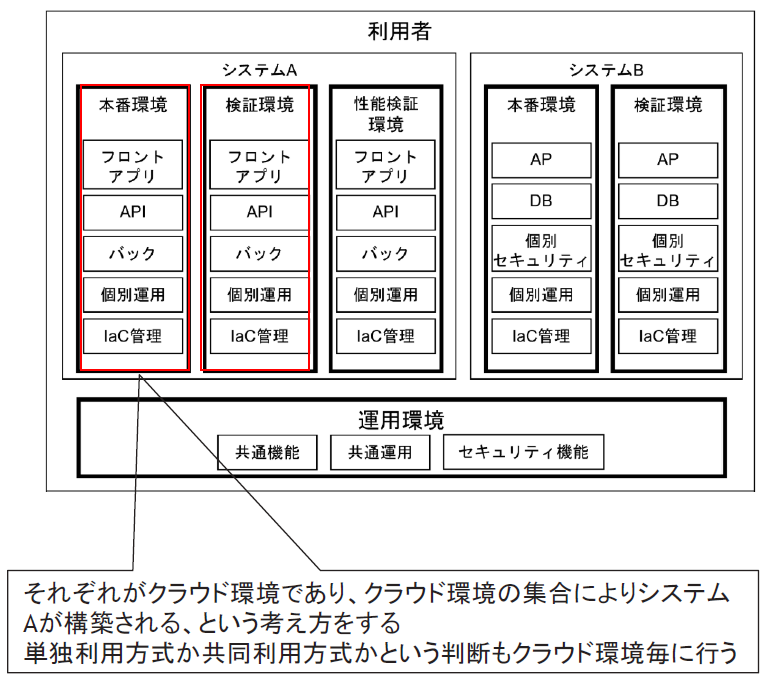
単独利用方式を採用した場合、地方公共団体はデジタル庁との間で締結する「利用権付与契約」の範囲内で、標準準拠システム等の運用管理を行う[^5]。
共同利用方式を採用した場合、ガバメントクラウド運用管理補助者は地方公共団体との間で締結する「ガバメントクラウド運用管理補助委託契約」の範囲内で標準準拠システムの運用管理を行う。
また、デジタル庁は、例外的な場合を除いて地方公共団体のクラウド環境の設定等をできない設計としている。
【デジタル庁による例外的な設定等】[^6]
例外的にデジタル庁が地方公共団体又はガバメントクラウド運用管理補助者の管理するクラウド環境の設定等を実施するのは、以下の安定運用やセキュリティ維持のために必要な処理の場合に限定される。
-
ガバメントクラウド利用権の作成及び初期設定
-
ガバメントクラウド利用権の付与のための自動処理(※)
-
システムログ、監査ログ、アラートの自動収集
-
リソースの稼働・構成情報、セキュリティ設定、請求情報の収集(※)
-
事前に連絡周知又は承諾を得てから行う環境のアップデート作業
その際、地方公共団体のデータの機密性は以下の措置により担保される。
-
デジタル庁は地方公共団体が管理するストレージ内データやデータベース内データにはアクセスせず、システム関係情報のみへアクセスする。
-
デジタル庁が取得及び保管する情報は、メタデータに限られ、地方公共団体情報システムのストレージ領域やデータベースに保管される業務データ等は一切含まない。
-
地方公共団体が管理するストレージ内データやデータベース内データは固有の暗号鍵を地方公共団体又は同団体から業務委託されたガバメントクラウド運用管理補助者が管理し、同鍵を用いて暗号化することにより、地方公共団体主体でデジタル庁のアクセスを除外できる。
-
地方公共団体が管理するストレージやデータベースのアクセス権限は地方公共団体もしくは同団体から業務委託された運用管理補助者の管理により、地方公共団体主体でデジタル庁のアクセスを除外できる。
-
デジタル庁が取得及び保管する情報は機密性を確保すべき情報として取り扱い、デジタル庁の責任において厳格に管理し、ガバメントクラウド全体の安定運用やセキュリティを維持する目的以外に用いない。
-
システム構成の変更操作はすべてログに記録され地方公共団体や運用管理補助者が任意のタイミングで確認することができ、デジタル庁や外部からアクセスがないことを確認できる。
-
デジタル庁はアクセスの有無、アクセスに関する設定変更の有無についてのレポートを地方公共団体に必要に応じて定期的に提供し、レポートを含めたこれら運用に関して第三者からの監査を受ける。(※)
今後の運用の中で上記の例外を見直す必要が生じた際は、本文書を改訂し、周知連絡したうえで変更する。
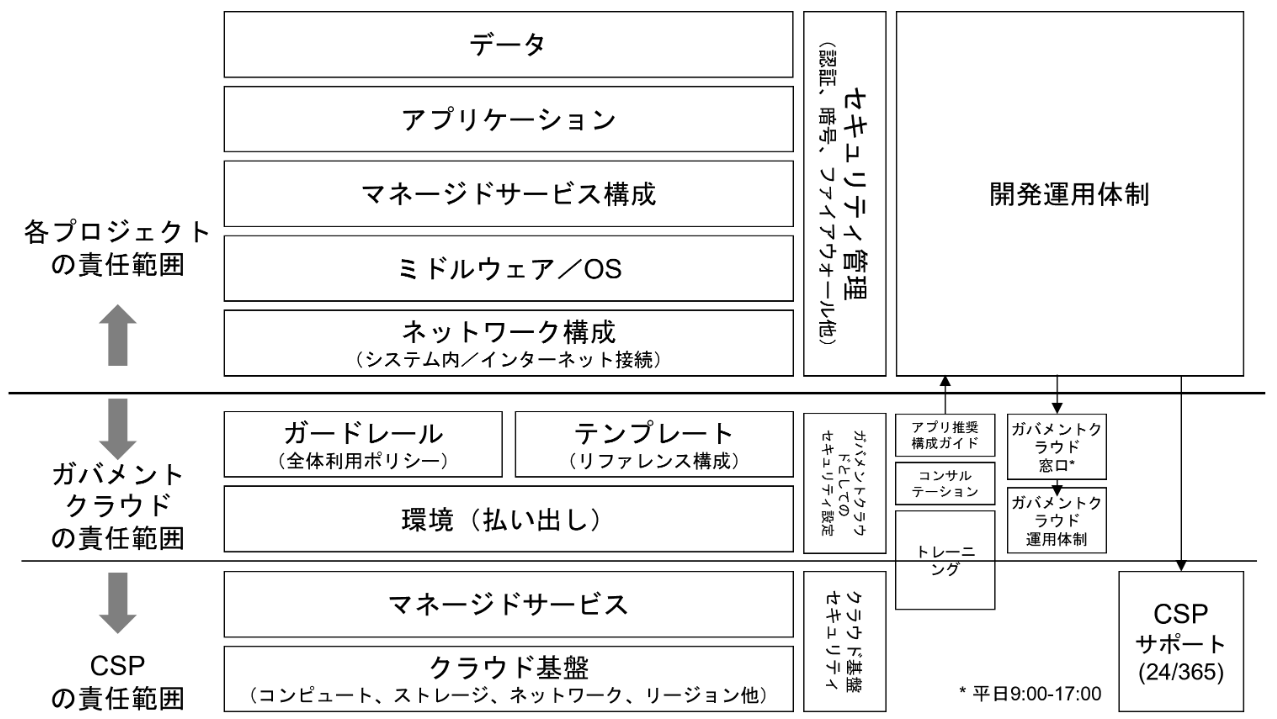
上記を踏まえ、システム管理上の責任分界は次のとおりとする。
(a) 地方公共団体及びガバメントクラウド運用管理補助者に対して払い出したクラウド環境は地方公共団体及びガバメントクラウド運用管理補助者の責任分界として、必要なシステム管理を行うことを基本とする。
(b) CSPが管理するプラットフォームや物理的設備等はCSPの責任範囲[^7]となる。
(c) デジタル庁は、自ら提供するガバメントクラウド内のテンプレート(④参照)に関する責任を負うが、地方公共団体に対してガバメントクラウドに関するクラウドサービスを提供する責はデジタル庁にあるため、地方公共団体等との関係において、デジタル庁の責任範囲はテンプレート及びCSPの責任範囲をあわせたものとなる。
(d)CSPとの契約主体はデジタル庁であり、地方公共団体はCSPとは直接の契約は行わない。デジタル庁が地方公共団体に対して責任を履行した場合で、CSPに責任が認められる場合、デジタル庁はCSPに対して別途責任を追及する。
図4 クラウドサービスのイメージ
② 電気通信回線の整備及び管理
ガバメントクラウドの利用に係る電気通信回線については、ガバメントクラウドを利用する各地方公共団体が整備及び管理する責任を負う(利用権付与契約第十三条)。
③ 地方公共団体が格納したデータのバックアップを行う責任
地方公共団体は、自らがガバメントクラウドに格納したデータについて管理責任を負うとともに、当該データのバックアップを行う責任を有する。なお、地方公共団体のバックアップ先はオンプレミス、ガバメントクラウドの他リージョン等、「地方公共団体情報システム非機能要件の標準」を満たす限りにおいて、手法は問わない。
- 情報セキュリティ対策
地方公共団体は、地方公共団体が利用する標準準拠システムの整備及び運用に当たっては、総務省が示す地方公共団体における情報セキュリティポリシーに関するガイドラインや地方自治法の一部を改正する法律(令和6年法律第 65 号)による改正後の地方自治法第 244 条の6第3項に規定する指針(今後策定予定)、また、地方公共団体を含めた官民共通の枠組みである「重要インフラのサイバーセキュリティに係る行動計画」(令和6年(2024 年)3月8日サイバーセキュリティ戦略本部改定)を踏まえて、セキュリティ対策を行うものとする。
情報セキュリティについては、①に規定したシステム管理責任に対応する範囲内においてそれぞれの主体が適切に対策を行うことを基本とする。
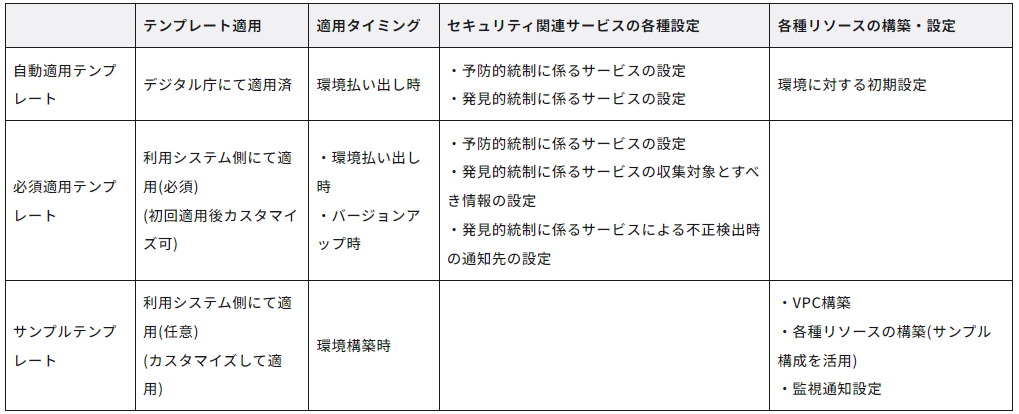
このため、地方公共団体又はガバメントクラウド運用管理補助者は、①に規定したシステム管理上の責任の範囲内で情報セキュリティ対策を行うが、これに関し、デジタル庁は、地方公共団体又はガバメントクラウド運用管理補助者に対しクラウド環境を設定する際に、監査ログの収集に関するサービスの削除防止等、情報セキュリティ上最低限必要となる機能についてテンプレート(自動適用テンプレート)を設定し有効化する。その上で地方公共団体又はガバメントクラウド運用管理補助者は、追加設定が施されたテンプレート(必須適用テンプレート)を設定する。
また、デジタル庁はクラウド環境を利用するにあたり任意で利用可能なテンプレート(サンプルテンプレート)を提供するため、地方公共団体又はガバメントクラウド運用管理補助者は必要に応じこれを活用する。
地方公共団体又はガバメントクラウド運用管理補助者は、これらの活用も含め、非機能要件の標準等で求められる情報セキュリティ対策を自らの責任において定める。
表3 テンプレート一覧
- 情報セキュリティインシデント発生時の責任分界
インシデント発生時の個人情報保護委員会への報告等の取り扱いについては、個人情報保護委員会と協議の上、別途定める(利用権付与契約第十九条)。
4.2 SLA[^8]
デジタル庁は、CSPが提供するクラウドサービスにおけるSLAに基づき、ガバメントクラウドの各クラウドサービスに関するサービスレベルを提示した上で、地方公共団体と、SLAに関する条件を含む「利用権付与契約」を締結する(利用権付与契約第十二条)。
当該SLAにおいてデジタル庁が行う結果対応[^9]には、主に財務上の対応(金銭的な補償の設定)、運用上の対応(リソースの増強や代替手段の適用)、契約上の対応(中途契約解除条件の設定)等を含めるものとする。
財務上の対応については、SLAの不充足により地方公共団体がCSPから利用料債務の減額等を受け、翌月以降の利用料債権と返金債務が金額調整されることとなった場合、デジタル庁は金額調整後の金額の利用料金を地方公共団体に納付するよう請求し、納付された利用料金を保管したうえで、翌月以降の利用料としてCSPに払い渡す(利用権付与契約第十二条第三項)。
一方で、財務上の対応以外の対応(運用上の対応や契約上の対応等)については、デジタル庁とCSPとの契約の範囲内で対応することとする(利用権付与契約第十二条第二項)。
なお、ASPが地方公共団体に対して標準準拠システム等についてSLAを設定している場合については、ASPの責任範囲において、利用料の減額等SLAに財務上の対応を設定することを妨げるものではないが、この場合に、ガバメントクラウドの影響により、SLAの設定値を下回った場合におけるASPの財務上の対応について、デジタル庁は責任を負わない。したがって、ガバメントクラウドの影響により、SLAの設定値を下回った場合には免責される旨の免責条項をASPが規定することも想定される。
4.3 ガバメントクラウドに起因して地方公共団体に発生した損害の賠償責任
① CSPの帰責事由により地方公共団体に損害が発生した場合
例えば、CSPのメンテナンスの不備が原因で地方公共団体が損害[^10]を受けた場合等が考えられる。
このようにCSPに責がある場合、
-
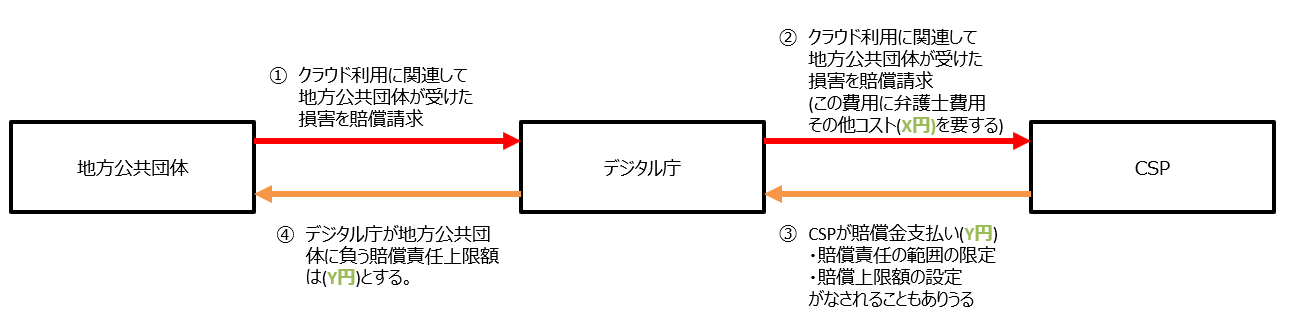
地方公共団体はデジタル庁に対して損害賠償請求をし(図5・①)、
-
デジタル庁は当該損害についてCSPに対して損害賠償請求を行い(図5・②)、
-
デジタル庁はCSPから賠償金の弁済を受領できた金額(図5・③)を上限として、地方公共団体に対して損害賠償責任を負うこととする(図5・④)[^11]。
図5 損害賠償責任に関する当事者関係
② CSPに責がなく、デジタル庁に帰責性がある場合
デジタル庁は、地方公共団体に対して損害賠償責任を負う。
4.4 個人情報等の取扱い
① 番号法上の整理
デジタル庁は、ガバメントクラウドの提供に当たり、個人の権利利益を保護しつつ、地方公共団体の保有する個人番号をその内容に含む電子データを自ら取り扱わない旨を「利用権付与契約」において定める(利用権付与契約第十七条第三項及び第四項)とともに、4.1のとおり、デジタル庁は、例外的な場合を除いて、地方公共団体のクラウド環境へアクセスできない。
その結果、デジタル庁が行うガバメントクラウドを利用する環境を提供することは、番号法に規定する個人番号利用事務等の委託に該当しないこととなる[^12]。
② 安全管理措置の内容
地方公共団体は、ガバメントクラウドに対する監督義務を課されることなく、番号法に基づき、自ら適切な安全管理措置を講ずることによって、ガバメントクラウド上で特定個人情報を取り扱う情報システムを構築することが可能である[^13]。また、当該データのうち個人情報については、個人情報の保護に関する法律(平成15年法律第57号)に基づき、個人情報の保護に関する法律についてのガイドライン(行政機関等編)及び個人情報の保護に関する法律についての事務対応ガイド(行政機関等向け)等を踏まえつつ、外的環境の把握を含む必要かつ適切な安全管理措置を講ずる必要がある[^14]。
デジタル庁は、地方公共団体における円滑かつ適切な安全管理措置の実施に資するよう、地方公共団体が実施することが望ましい安全管理措置の内容について参考となる情報やセキュリティ設定に関する情報を提供する。
また、地方公共団体は、自ら実施する安全管理措置の実施に必要な範囲において、デジタル庁に対して、追加的な情報提供や必要なセキュリティ対策等の措置を求めることができる。デジタル庁は、当該求めの内容がCSPの管理責任の範囲にある場合は、CSPに追加的な情報提供や必要なセキュリティ対策等の措置を求めることとする。
③ 個人情報以外の秘密情報
個人情報以外の秘密情報についても②に準じるものとする。
④ ガバメントクラウドに格納されるコンテンツに関する法令遵守責任
地方公共団体は、個人情報に限らず、地方公共団体の責任範囲とされる領域に格納されるコンテンツのデータについて、関連する法令に適合するものとする責任を負う(利用権付与契約第三十五条)。