2サイバーセキュリティフレームワークの概要
2.1 サイバーセキュリティフレームワークの必要性
今日、サイバー空間は重要な公共空間であり、それなくしては我々の生活や経済活動は成り立たなくなっている。サイバー空間の拡大により生活の利便性は向上したが、その一方でそこで行われる攻撃や犯罪も増加している。特に近年は標的型攻撃のような特定の個人や組織を狙った攻撃や、国家に支援された犯罪集団による大規模分散型サービス不能(DDoS)攻撃など、サイバー空間における脅威の甚大化、被害の甚大化の一途をたどっている。
そのような環境の変化とは裏腹に、サイバー攻撃に対して「防御」を中心とした従来のセキュリティ態勢の構築が未だに続いている。しかしながら、昨今の高度化・複雑化するサイバー攻撃に対して、「防御」中心のサイバーセキュリティ対策だけでは、対処することが困難になってきている。そのため、サイバー攻撃は完全に防ぐことはできないという前提のもと、「防御」の対策だけではなく、サイバー攻撃を速やかに「検知」するとともに「対応」し、被害が発生した際には「復旧」するといったサイバーレジリエンスに関する対策にも注力すべきである。
サイバーセキュリティフレームワークはサイバーレジリエンスを含んだ包括的なサイバーセキュリティ態勢を構築するための代表的なフレームワークであり、サイバーセキュリティ態勢に必要な機能を定義したリスクベースアプローチのフレームワークである。また、業種業態、事業規模に問わず、幅広い組織で使えるような汎用性があるため、世界的に官民での活用が進んでいる。
2.2 サイバーセキュリティフレームワークの特徴
サイバーセキュリティフレームワークは組織のサイバーセキュリティリスクマネジメントを改善する目的で利用される。組織が直面するサイバーセキュリティリスクへの対応方針に応じてセキュリティ対策を継続的に改善するため、以下の3つの要素で構成されている。
(1) フレームワークコア(以下、「コア」という。)
(ア) すべての重要インフラ分野に共通するサイバーセキュリティ対策、期待される成果、適用可能な参考情報を定義したもの。
(イ) 「識別」「防御」「検知」「対応」「復旧」の5つの機能に分類される。各機能の下には複数のカテゴリが存在し、各カテゴリはそれぞれ複数のサブカテゴリを有する。
(2) フレームワークインプリメンテーションティア(以下、「ティア」という。)
(ア) 組織におけるサイバーセキュリティリスクへの対応状況を評価する際の指標を定義したもの。
(イ) 指標は4段階あり、次のとおり。
① ティア1:部分的である
② ティア2:リスク情報を活用している
③ ティア3:繰り返し適用可能である
④ ティア4:適応している
(3) フレームワークプロファイル(以下、「プロファイル」という。)
(ア) フレームワークのカテゴリ及びサブカテゴリに基づき、サイバーセキュリティリスクに対する期待される効果を現すもの。
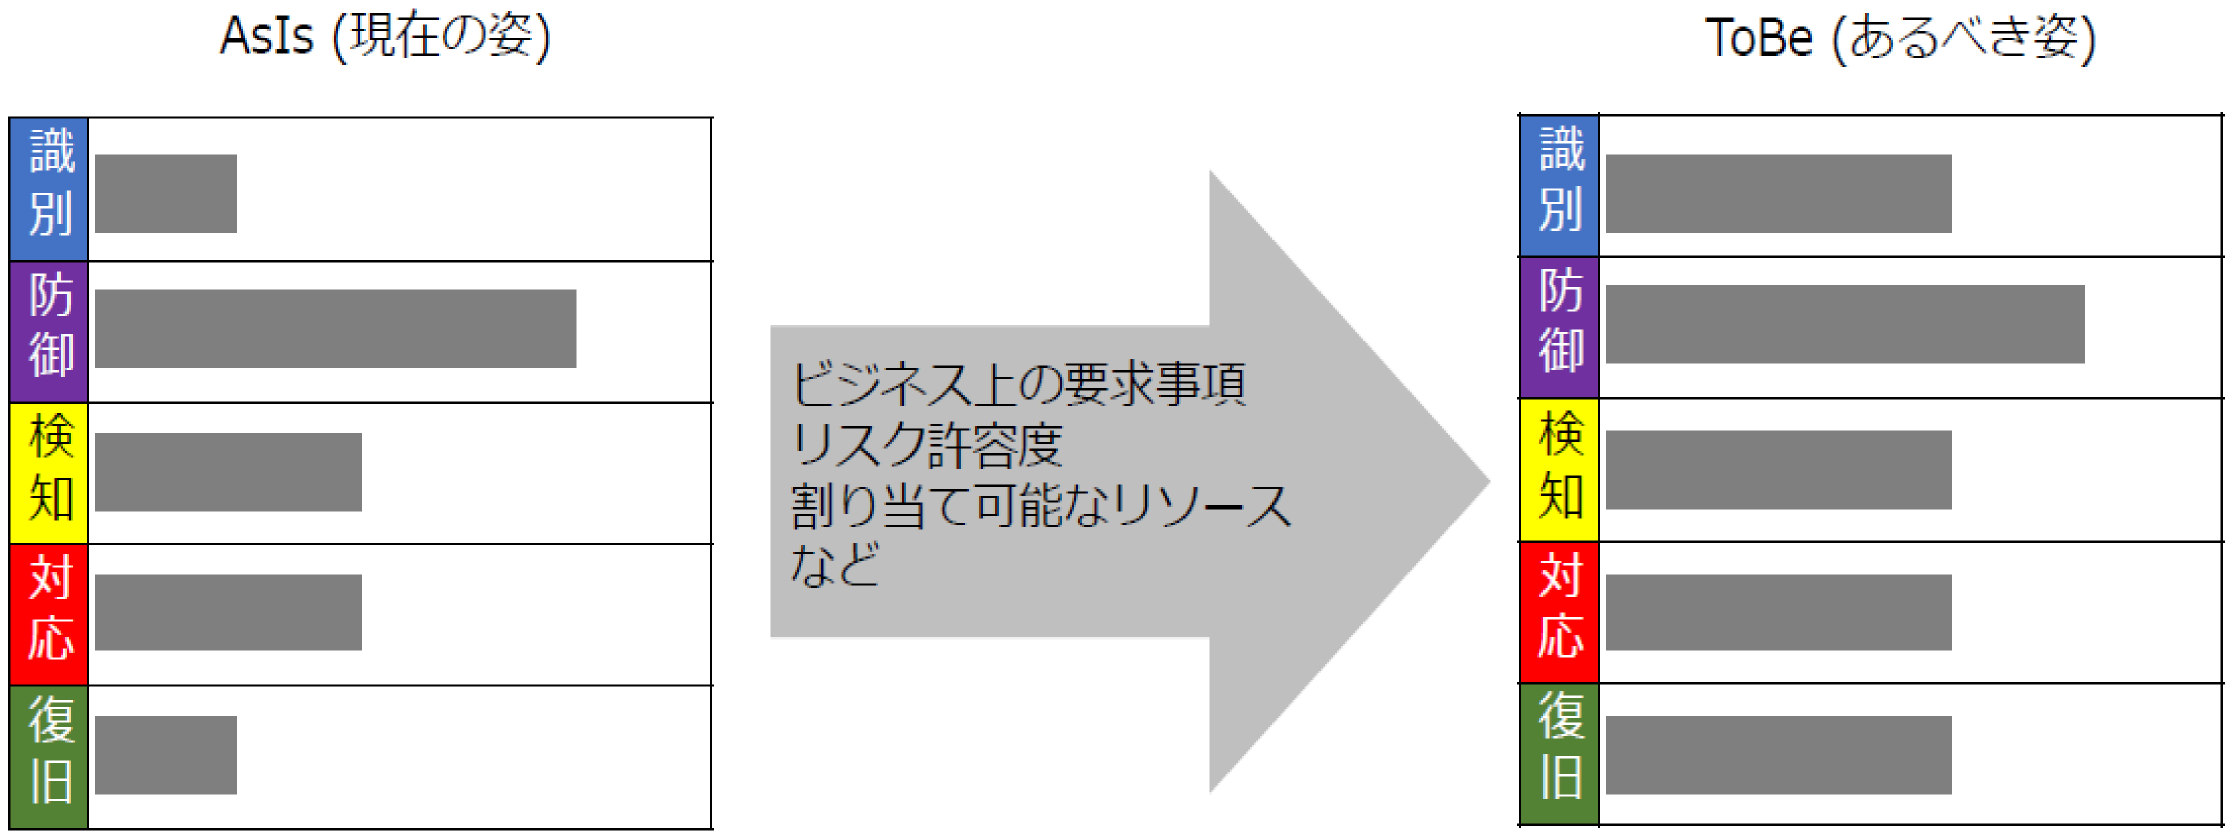
(イ) サイバーセキュリティリスクへの対応状況として、「あるべき姿」と「現在の姿」をまとめたもの。
(ウ) 「あるべき姿」の策定については、組織のビジネス上の要求、リスク許容度、割当可能なリソースに基づき、コアの機能、カテゴリ、サブカテゴリの到達地点を調整する。
2.3 コア -業種・業態を問わない、共通となるサイバーセキュリティ対策-
コアは、業種業態、企業規模に依存しない共通のサイバーセキュリティ対策を定義している。コアの構成は5つの機能、23のカテゴリ、108のサブカテゴリ、参考情報により構成されている。
1) 機能は、業種業態、企業規模に問わず実施すべきサイバーセキュリティ対策の最上位の概念であり、識別、防御、検知、対応、復旧の5機能が定義されている。
-
識別:組織の資産(情報システム、人、データ・情報など)、組織を取り巻く環境、重要な機能を支えるリソース、関連するサイバーセキュリティリスクを特定し理解を深める。
-
防御:重要サービスの提供が確実に行われるよう適切な保護対策を検討し実施する。
-
検知:サイバーセキュリティイベントの発生を検知するための適切な対策を検討し実施する。
-
対応:サイバーセキュリティインシデントに対処するための適切な対策を検討し実施する。
-
復旧:サイバーセキュリティインシデントにより影響を受けた機能やサービスをインシデント発生前の状態に戻すための適切な対策を検討し実施する。これには、レジリエンスを実現するための計画の策定・維持も含む。
2) カテゴリは、機能を細分化しグループ化したものである。各機能に対して全23のカテゴリが紐付けられている。
| 機能 | カテゴリ |
|---|---|
| 識別 (ID) | 資産管理 (ID.AM) |
| ビジネス環境 (ID.BE) | |
| ガバナンス (ID.GV) | |
| リスクアセスメント (ID.RA) | |
| リスクマネジメント戦略 (ID.RM) | |
| サプライチェーンリスクマネジメント (ID.SC) | |
| 防御 (PR) | アイデンティティ管理、認証/アクセス制御 (PR.AC) |
| 意識向上およびトレーニング (PR.AT) | |
| データセキュリティ (PR.DS) | |
| 保守 (PR.MA) | |
| 保護技術 (PR.PT) | |
| 検知 (DE) | 異常とイベント (DE.AE) |
| セキュリティの継続的なモニタリング (DE.CM) | |
| 検知プロセス (DE.DP) | |
| 対応 (RS) | 対応計画 (RS.RP) |
| コミュニケーション (RS.CO) | |
| 分析 (RS.AN) | |
| 低減 (RS.MI) | |
| 改善 (RS.IM) | |
| 復旧 (RC) | 復旧計画 (RC.RP) |
| 改善 (RC.IM) | |
| コミュニケーション (RC.CO) |
- サブカテゴリは、カテゴリを技術的観点、および管理的観点で更に細分化したもの。例えば資産管理(ID.AM)は次のようなサブカテゴリから構成されている。
| カテゴリ | サブカテゴリ |
|---|---|
資産管理 (ID.AM): 自組織が事業目的を達成することを可能にするデータ、人員、デバイス、システム、施設が、識別され、組織の目的と自組織のリスク戦略における相対的な重要性に応じて管理されている。 |
ID.AM-1: 自組織内の物理デバイスとシステムが、目録作成されている。 |
| ID.AM-2: 自組織内のソフトウェアプラットフォームとアプリケーションが、目録作成されている。 | |
| ID.AM-3: 組織内の通信とデータフロー図が、作成されている。 | |
| ID.AM-4: 外部情報システムが、カタログ作成されている。 | |
| ID.AM-5: リソース(例:ハードウェア、デバイス、データ、時間、人員、ソフトウェア)が、それらの分類、重要度、ビジネス上の価値に基づいて優先順位付けられている。 | |
| ID.AM-6: 全労働力と利害関係にある第三者(例:サプライヤー、顧客、パートナー)に対してのサイバーセキュリティ上の役割と責任が、定められている。 |
-
参考情報は、サブカテゴリに関連するセキュリティの基準、ガイドラインやプラクティスをまとめたセクションである。次のような基準、ガイドライン、プラクティスとの関係が示されている。
-
ISO/IEC 27001:2013
-
NIST SP 800-53 rev4 連邦政府情報システム及び連邦組織のためのセキュリティ管理策とプライバシー管理策
-
CISクリティカルセキュリティコントロール
-
COBIT 5
-
ISA/IEC 62443
-
2.4 ティア -対策の状況を数値化するための段階的な評価基準-
ティアは組織におけるサイバーセキュリティリスクへの対応状況を評価する際の指標を定義したものであり、ティア1からティア4までの4つの段階から構成されている。これは組織におけるサイバーセキュリティリスクへの対応状況がどの程度厳密で高度かを表すものであり、サイバーセキュリティ対策やサイバーセキュリティのリスク管理及び対処がどの程度導入されているかの判断を行うことにも活用できる。
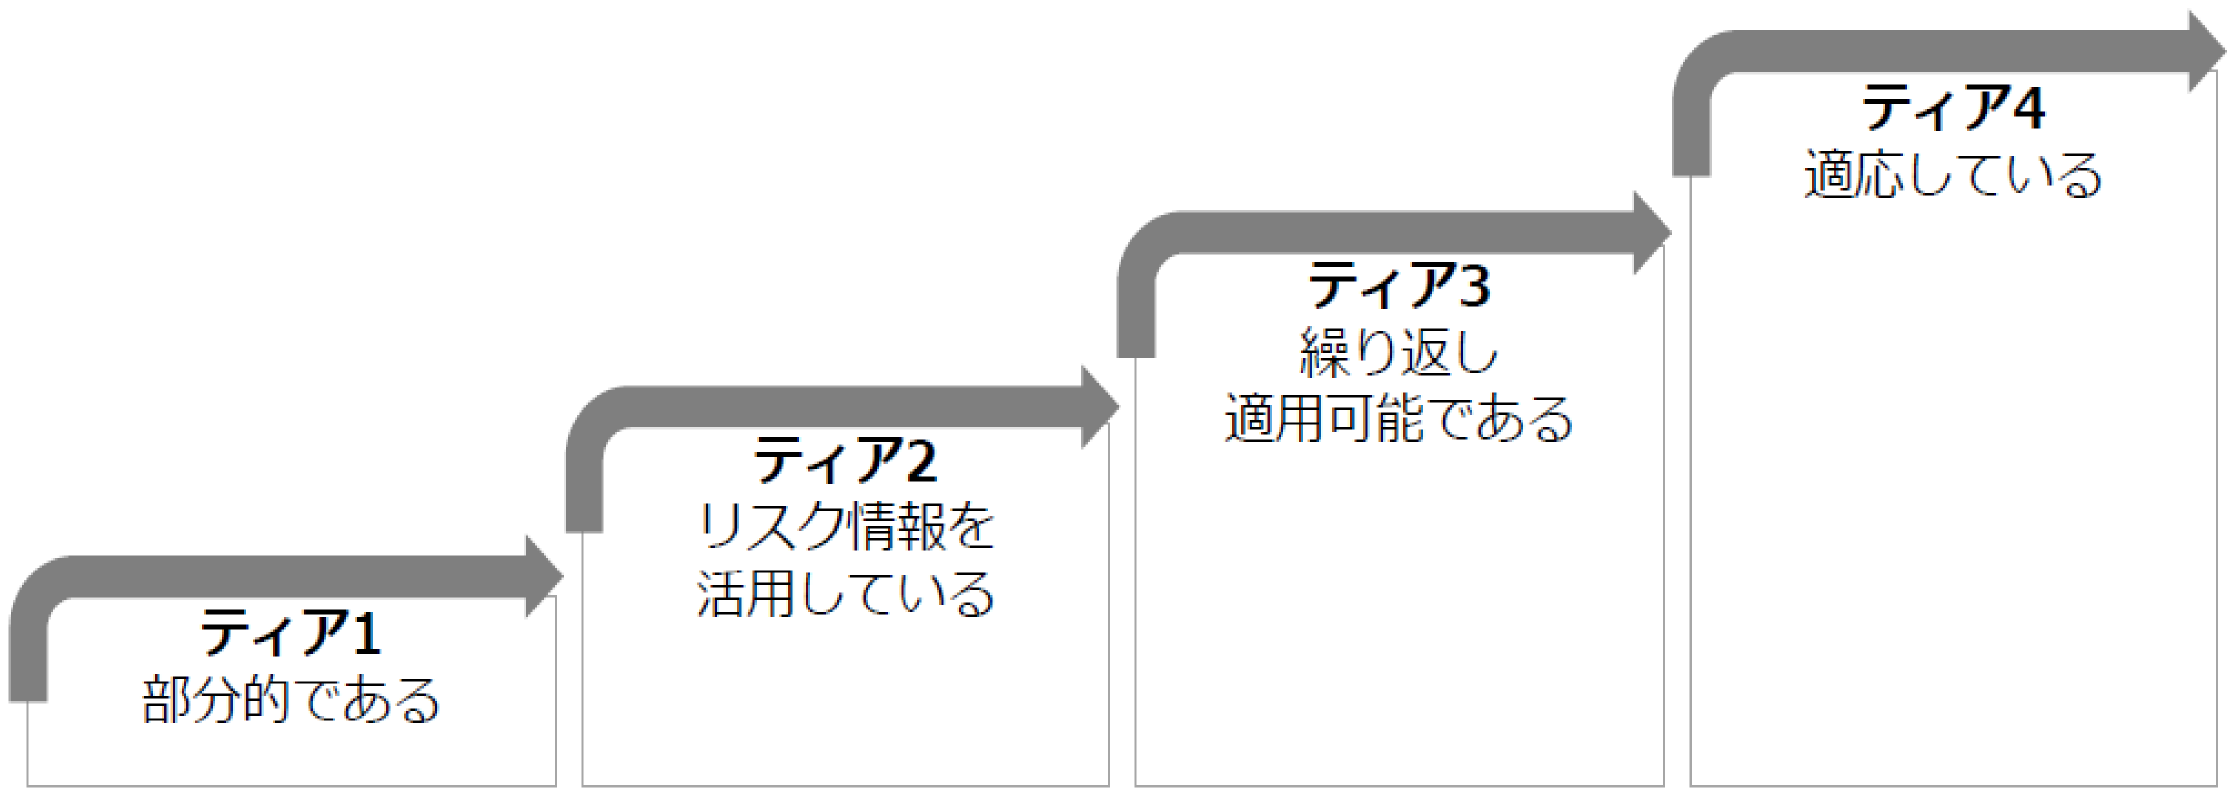
| ティア | 説明 |
|---|---|
| ティア1:部分的である (Partial) | セキュリティ対策は経験に基づいて実施される。 セキュリティ対策は組織として整備されておらず場当たり的に実施されている。 |
| ティア2:リスク情報を活用している (Risk Informed) | セキュリティ対策はセキュリティリスクを考慮して実施されているが、組織として方針や標準が定められてはいない、あるいは非公式に存在する。 |
| ティア3:繰り返し適用可能である (Repeatable) | セキュリティ対策は組織の方針・標準として定義、周知されており、脅威や技術の変化に伴い方針・標準は定期的に更新される。 |
| ティア4:適応している (Adoptive) | 組織で標準化されたセキュリティ対策は、脅威や技術の変化、組織における過去の教訓やセキュリティ対策に関するメトリックスなどを参考に、継続的且つタイムリーに調整される。 |
2.5 プロファイル -組織毎に調整された機能・カテゴリ・サブカテゴリ群-
プロファイルは、機能・カテゴリ・サブカテゴリについて組織毎に考慮すべき点を踏まえて調整し、整理したものである。組織毎に考慮すべき内容とは例えば、組織が事業を計画・実行する上で遵守すべき法令等の規制などの要求事項、組織や事業の特性を踏まえたリスク許容度、組織が保有する人的・金銭的・時間的リソースなどが考えられる。
また、プロファイルの作成にあたっては、昨今組織間の関係や構造が複雑化していることを踏まえると、組織に対して1対1でプロファイルを作成するのではなく、個別の事業部門ごとに、各々の要求を反映する形で複数のプロファイルを選択することも考えられる。
組織はプロファイルを用いることで、具体的なサイバーセキュリティ対策の「現在の姿」と「あるべき姿」を明らかにする事が可能となる。「あるべき姿」のプロファイルはサイバーセキュリティリスクマネジメントの目標を達成するために必要な成果を表している。プロファイルは組織が達成すべき要求事項の実現を支援し、組織の内外においてリスクコミュニケーションを行う上でも活用可能となる。サイバーセキュリティフレームワークにおいて、具体的なプロファイルの形は規定されていないが、本文書においては参考のため3章において一例を提示する。
また、「現在の姿」と「あるべき姿」についてプロファイルを比較することで、サイバーセキュリティマネジメント上の目標を達成する上で、解消が必要なギャップを明らかにすることが可能である。当該ギャップを解消するために必要な作業の優先順位付けを行うことが必要となるが、それは、組織における要求事項とリスクマネジメントプロセスにより導出されるものであり、同時に、ギャップの解消に必要なリソースの割り出しを可能にする。
2.6 諸外国における状況
2014年にNISTが策定したサイバーセキュリティフレームワークは、2015年には米国の組織の約3割で採用され、2020年には半数に達すると推測されていた。米国以外の国においても、サイバーセキュリティフレームワークの活用事例は報告されており、国際的にも広く活用されているフレームワークであるといえる。例えば、2016年にはイタリアにおいて、IACSFが開発され、これはサイバーセキュリティフレームワークを参考にしたものである。また、2017年にはイスラエルにおいて国立サイバー総局(ICND)がサイバー防御方法論を公開しているが、これもサイバーセキュリティフレームワークを採用したものである。イギリスにおいても、2018年に最小サイバーセキュリティ標準(MCSS)を導入しており、サイバーセキュリティフレームワークが採用され、英国向けに調整されている。
(参考)イスラエルにおける事例
イスラエル政府は2002年から重要インフラ(CII)のサイバーセキュリティを主導しており、2012年には、官邸にサイバーセキュリティを推進する政府局を設立するなど、サイバーセキュリティ態勢を継続的に強化し、2017年には、サイバーセキュリティフレームワークを採用したIsrael Cyber Defense Methodology (ICDM)を策定した。
イスラエルでは、かねてより「特定」、「保護」、「復旧」による成果を重視していたが、「検知」、「対応」の検討を強化すべく、国際的な共通言語で構成され、国内外の標準に対応し、複数の規制に準拠することが可能な重要なフレームワークを求めており、結果として、サイバーセキュリティフレームワークの適用に至った。
ICDMにおいては、使いやすさを向上させるために多層構造をとっており、各セキュリティコントロールに対して、要件、説明と例、ベストプラクティスへのリンク、テンプレート、機密性/完全性/可用性との関係性、標準・規制との互換性などの情報を含んでいる。
ICDMは政府内のみならず、危険物を扱う企業に対してもその適用を義務づけており、健康、金融などの分野にも拡大しつつある。