第1部 総則
1.1 本ガイドラインの目的等
(1) 本ガイドラインの目的
政府機関等の対策基準策定のためのガイドライン(以下「本ガイドライン」という。)は、国の行政機関、独立行政法人及び指定法人(以下「機関等」という。)が政府機関等のサイバーセキュリティ対策のための統一基準(サイバーセキュリティ戦略本部決定。以下「統一基準」という。)の規定を遵守するための対策基準を策定する際に参照するものであり、統一基準の遵守事項を満たすためにとるべき基本的な対策事項(以下「基本対策事項」という。)を例示するとともに、対策基準の策定及び実施に際しての考え方等を解説するものである。これにより、機関等が、本ガイドラインを参照しつつ、組織及び取り扱う情報の特性等を踏まえて対策基準を定められるようにすることを目的とする。
(2) 本ガイドラインの適用対象
参考:統一基準の「1.1(2) 本統一基準の適用対象」(抄)
(2) 本統一基準の適用対象
(a) 本統一基準において適用対象とする者は、全ての職員等とする。
(b) 本統一基準において適用対象とする情報は、以下の情報とする。
(ア) 職員等が職務上使用することを目的として機関等が調達し、又は開発した情報処理若しくは通信の用に供するシステム又は外部電磁的記録媒体に記録された情報(当該システムから出力された書面に記載された情報及び当該システムに入力された書面に記載された情報を含む。)
(イ) その他のシステム又は外部電磁的記録媒体に記録された情報(当該システムから出力された書面に記載された情報及び当該システムに入力された書面に記載された情報を含む。)であって、職員等が職務上取り扱う情報
(ウ) (ア)及び(イ)のほか、機関等が調達し、又は開発したシステムの設計又は運用管理に関する情報
(c) 本統一基準において適用対象とする情報システムは、本統一基準の適用対象となる情報を取り扱う全ての情報システムとする。
本ガイドラインの適用対象は、統一基準の「1.1(2) 本統一基準の適用対象」に定めるものとする。
(3) 本ガイドラインの改定
情報セキュリティの水準を適切に維持・向上させていくためには、脅威の変化や技術の進展を的確にとらえ、それに応じて情報セキュリティ対策の見直しを図ることが重要である。
このため、本ガイドラインの規定内容については、環境の変化に応じて適宜内容の見直しを行い、必要に応じて項目の追加やその内容の充実等を図ることによって、規定内容の適正性を将来にわたり維持することとする。
機関等においては、本ガイドラインが更新された場合には、その内容をそれぞれの対策基準に適切に反映させることが期待される。
なお、本ガイドラインは、国の行政機関と協議の上、内閣官房国家サイバー統括室において決定する。
(4) 法令等の遵守
情報及び情報システムの取扱いに関しては、本ガイドラインのほか法令及び基準等(以下「関連法令等」という。)を遵守しなければならない。なお、これらの関連法令等は情報セキュリティ対策にかかわらず当然に遵守すべきものであるため、本ガイドラインでは、あえて関連法令等の遵守について明記していない。また、情報セキュリティを巡る状況に応じて策定される政府決定等についても同様に遵守すること。
(5) 対策基準の策定手順
機関等は、基本方針に基づき、統一基準に定める遵守事項等の規定を満たすよう、具体的な対策基準を策定する必要がある。
本ガイドラインに規定される基本対策事項は、遵守事項を満たすためにとるべき基本的な対策事項の例示であり、遵守事項に対応するものであるため、機関等は基本対策事項に例示される対策又はこれと同等以上の対策を講ずる必要がある。
したがって、本ガイドラインにおいて遵守事項に対応する基本対策事項が規定されている場合は、具体的な対策事項を対策基準に定める必要がある。ただし、機関等の規模、情報システムの構成、取り扱う情報の内容・用途等の特性によって、達成すべき情報セキュリティの水準やとるべき具体的な対策は異なり得ることから、基本対策事項に記載された対策とは別の対策により、基本対策事項と同等以上の情報セキュリティ水準が確保できると判断される場合は、当該対策事項を対策基準に定めてよい。
なお、対策基準の構成としては、統一基準と本ガイドラインと同様に、遵守事項と対策事項を分けて記載する方法や、対策事項のみを記載する方法などが考えられるが、機関等の状況に応じてよりよい構成とすることが望ましい。
(6) 統一基準群と機関等の情報セキュリティポリシーの関係
政府機関等のサイバーセキュリティ対策のための統一規範(サイバーセキュリティ戦略本部決定。以下「統一規範」という。)及び統一基準と本ガイドラインの関係は図1.1-1のとおりであり、これらを総称して、政府機関等のサイバーセキュリティ対策のための統一基準群(以下「統一基準群」という。)と呼ぶ。また、統一基準群と機関等の情報セキュリティポリシーの関係についても、併せて図1.1-1に示す。
1.2 情報の格付の区分・取扱制限
統一基準1.2において定義されている情報の格付の区分・取扱制限を以下に再度掲載する。
(1) 情報の格付の区分
情報について、機密性、完全性及び可用性の3つの観点を区別し、本統一基準の遵守事項で用いる格付の区分の定義を示す。
なお、機関等において格付の定義を変更又は追加する場合には、その定義に従って区分された情報が、本統一基準の遵守事項で定めるセキュリティ水準と同等以上の水準で取り扱われるようにしなければならない。また、他機関等へ情報を提供する場合は、自組織の対策基準における格付区分と本統一基準における格付区分の対応について、適切に伝達する必要がある。
機密性についての格付の定義
格付の区分 |
分類の基準 |
|---|---|
機密性3情報 |
国の行政機関における業務で取り扱う情報のうち、行政文書の管理に関するガイドライン(平成23年4月1日内閣総理大臣決定。以下「文書管理ガイドライン」という。)に定める秘密文書としての取扱いを要する情報 独立行政法人及び指定法人における業務で取り扱う情報のうち、上記に準ずる情報 |
機密性2情報 |
国の行政機関における業務で取り扱う情報のうち、行政機関の保有する情報の公開に関する法律(平成11年法律第42号。以下「情報公開法」という。)第5条各号における不開示情報に該当すると判断される蓋然性の高い情報を含む情報であって、「機密性3情報」以外の情報 独立行政法人における業務で取り扱う情報のうち、独立行政法人等の保有する情報の公開に関する法律(平成13年法律第140号。以下「独法等情報公開法」という。)第5条各号における不開示情報に該当すると判断される蓋然性の高い情報を含む情報であって、「機密性3情報」以外の情報。また、指定法人のうち、独法等情報公開法の別表第一に掲げる法人(以下「別表指定法人」という。)についても同様とする。 別表指定法人以外の指定法人における業務で取り扱う情報のうち、上記に準ずる情報 |
機密性1情報 |
国の行政機関における業務で取り扱う情報のうち、情報公開法第5条各号における不開示情報に該当すると判断される蓋然性の高い情報を含まない情報 独立行政法人又は別表指定法人における業務で取り扱う情報のうち、独法等情報公開法第5条各号における不開示情報に該当すると判断される蓋然性の高い情報を含まない情報 別表指定法人以外の指定法人における業務で取り扱う情報のうち、上記に準ずる情報 |
なお、機密性2情報及び機密性3情報を「要機密情報」という。
完全性についての格付の定義
| 格付の区分 | 分類の基準 |
|---|---|
| 完全性2情報 | 業務で取り扱う情報(書面を除く。)のうち、改ざん、誤びゅう又は破損により、国民の権利が侵害され又は業務の適切な遂行に支障(軽微なものを除く。)を及ぼすおそれがある情報 |
| 完全性1情報 | 完全性2情報以外の情報(書面を除く。) |
なお、完全性2情報を「要保全情報」という。
可用性についての格付の定義
| 格付の区分 | 分類の基準 |
|---|---|
| 可用性2情報 | 業務で取り扱う情報(書面を除く。)のうち、その滅失、紛失又は当該情報が利用不可能であることにより、国民の権利が侵害され又は業務の安定的な遂行に支障(軽微なものを除く。)を及ぼすおそれがある情報 |
| 可用性1情報 | 可用性2情報以外の情報(書面を除く。) |
なお、可用性2情報を「要安定情報」という。
また、その情報が要機密情報、要保全情報及び要安定情報に一つでも該当する場合は「要保護情報」という。
(2) 情報の取扱制限
「取扱制限」とは、情報の取扱いに関する制限であって、複製禁止、持出禁止、配布禁止、暗号化必須、読後廃棄その他の情報の適正な取扱いを職員等に確実に行わせるための手段をいう。
職員等は、格付に応じた情報の取扱いを適切に行う必要があるが、その際に、格付に応じた具体的な取扱い方を示す方法として取扱制限を用いる。機関等は、取り扱う情報について、機密性、完全性及び可用性の3つの観点から、取扱制限に関する基本的な定義を定める必要がある。
【参考1】 統一基準の適用対象とする情報について
参考:統一基準の「1.1(2) 本統一基準の適用対象」(抄)
(b) 本統一基準において適用対象とする情報は、以下の情報とする。
(ア) 職員等が職務上使用することを目的として機関等が調達し、又は開発した情報処理若しくは通信の用に供するシステム又は外部電磁的記録媒体に記録された情報(当該システムから出力された書面に記載された情報及び当該システムに入力された書面に記載された情報を含む。)
(イ) その他のシステム又は外部電磁的記録媒体に記録された情報(当該システムから出力された書面に記載された情報及び当該システムに入力された書面に記載された情報を含む。)であって、職員等が職務上取り扱う情報
(ウ) (ア)及び(イ)のほか、機関等が調達し、又は開発したシステムの設計又は運用管理に関する情報
統一基準において、適用対象とする情報は次のように規定されている。
(イ)の「その他のシステム」とは、「職員等が職務上使用することを目的として機関等が調達し、又は開発した情報処理若しくは通信の用に供するシステム」**以外**のシステムを示しており、例えば、私物端末や民間事業者等の他の組織が運用するシステム、ソーシャルメディアなどが広く含まれる。
【参考2】 機密性3情報について
参考:文書管理ガイドラインの「第10 秘密文書等の管理」(抄)
2 特定秘密又は重要経済安保情報以外の公表しないこととされている情報が記録された行政文書のうち秘密保全を要する行政文書(特定秘密である情報又は重要経済安保情報を記録する行政文書を除く。以下「秘密文書」という。)の管理
(1) 秘密文書は、次の種類に区分し、指定する。
極秘文書 秘密保全の必要が高く、その漏えいが国の安全、利益に損害を与えるおそれのある情報を含む行政文書
秘文書 極秘文書に次ぐ程度の秘密であって、関係者以外には知らせてはならない情報を含む極秘文書以外の行政文書
文書管理ガイドラインにおいて、秘密文書は次のように規定されている。
前述のとおり、本統一基準における機密性3情報に係る記載は「文書管理ガイドラインに定める秘密文書としての取扱いを要する情報」(「秘密文書」は、「文書管理ガイドライン」において、特定秘密又は重要経済安保情報以外の公表しないこととされている情報が記録された行政文書のうち秘密保全を要する行政文書(特定秘密である情報又は重要経済安保情報を記録する行政文書を除く。)と定義されている。)を前提としているため、機関等が独自に格付の定義を変更又は追加する場合は、本統一基準における格付との差異について把握し、対策基準に適切に反映することが求められる。
なお、機密性3情報の取扱いに係る本統一基準の遵守事項には、独立行政法人及び指定法人における職員等を対象とした規定が存在するが、これは独立行政法人及び指定法人の職員等が文書管理ガイドラインの対象外であることから必要な規定を特に追加したものである。国の行政機関の職員等による秘密文書の管理においては、もとより文書管理ガイドラインの規定が優先的に適用されるため統一基準上に規定はないが、実質的に独立行政法人及び指定法人の職員等と同等の対策が求められている。
【参考3】 機密性2情報について
情報公開法及び独法等情報公開法における不開示情報の類型は次のとおり示されている。
参考:不開示情報の類型
1) 個人に関する情報で特定の個人を識別できるもの等。ただし、法令の規定又は慣行により公にされている情報、公務員や独立行政法人等の役職員等の職に関する情報等は除く。
2) 法人等に関する情報で、公にすると、法人等の正当な利益を害するおそれがあるもの、非公開条件付の任意提供情報であって、通例公にしないこととされているもの等
3) 公にすると、国の安全が害されるおそれ、他国との信頼関係が損なわれる等のおそれがあると行政機関の長が認めることにつき相当の理由がある行政文書に記録されている情報
4) 公にすると、犯罪の予防、捜査等の公共の安全と秩序の維持に支障を及ぼすおそれがあると行政機関の長が認めることにつき相当の理由がある行政文書に記録されている情報
5) 国の機関、独立行政法人等及び地方公共団体の内部又は相互の審議、検討等に関する情報で、公にすると、率直な意見の交換が不当に損なわれる等のおそれがあるもの
6) 国の機関、独立行政法人等又は地方公共団体等が行う事務又は事業に関する情報で、公にすると、その適正な遂行に支障を及ぼすおそれがあるもの
参考:総務省「情報公開法制の概要」
(https://www.soumu.go.jp/main_sosiki/gyoukan/kanri/jyohokokai/gaiyo.html)
【参考4】 取扱制限の例
取扱制限は、情報の機密性、完全性、可用性等の内容に応じた情報の取扱方法を具体的に指定するものであるから、「情報の作成者又は入手者が、当該情報をどのように取り扱うべきと考えているのかを他の者に認知させる」という目的を果たすために適切に明示等する必要がある。以下の例のように、代表的な取扱制限を指定してもよい。例えば「複製禁止」の代わりに「複写禁止」や「複製厳禁」、「複製を禁ず」等と記載しても目的を果たせると考えられる。
機密性についての取扱制限の定義の例
|
|
|---|---|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
上記の指定方法の意味は以下のとおり。
「○○禁止」
当該情報について、○○で指定した行為を禁止する必要がある場合に指定する。
「○○要許可」
当該情報について、○○で指定した行為をするに際して、許可を得る必要がある場合に指定する。
「暗号化必須」
当該情報について、暗号化を必須とする必要がある場合に指定する。また、保存時と通信時の要件を区別するのが適当な場合には、例えば、「保存時暗号化」「通信時暗号化」等、情報を取り扱う者が分かるように指定する。
「○○限り」
当該情報について、参照先を○○に記載した者のみに制限する必要がある場合に指定する。例えば、「○○課内限り」「○○会議出席者限り」等、参照を許可する者が分かるように指定する。
「○月○日まで○○禁止」
○月○日まで複製を禁止したい場合、「○月○日まで複製禁止」として期限を指定することで、その日に取扱制限を変更しないような指定でも構わない。
例えば、上記の「○○要許可」は、「○○する行為を禁止するが、許可を得ることにより○○することができる」という意味を持たせている。取扱制限は、このように、職員等にとって簡便かつ分かりやすい表現を採用することが望ましい。
完全性についての取扱制限の定義の例
取扱制限の種類 |
|
|---|---|
保存期間について |
|
保存場所について |
|
書換えについて |
|
削除について |
|
保存期間満了後の措置について |
|
情報の保存期間の指定の方法は、以下のとおり。
保存の期日である「年月日」又は期日に「まで保存」を付して指定する。
例)令和○○年7月31日まで保存
例)令和○○年度末まで保存
完全性の要件としては保存期日や保存方法等を明確にすることであるが、実際の運用においては、保存先とすべき情報システムを指定することで、結果的に完全性を確実にすることができる。例えば、以下のように指定する。
例)年度内保存文書用共有ファイルサーバに保存
例)3か年保存文書用共有ファイルサーバに保存
可用性についての取扱制限の定義の例
|
|
|---|---|
|
|
|
|
復旧許容時間の指定の方法は以下のとおり。
復旧に要するまでの時間として許容できる時間を記載し、その後に「以内復旧」を付して指定する。
例)1時間以内復旧
例)3日以内復旧
可用性の要件としては復旧許容期間等を明確にすることであるが、実際の運用においては、必要となる可用性対策を講じてある情報システムを指定することで、結果的に可用性を確実にすることができる。例えば、端末のファイルについては定期的にバックアップが実施されておらず、課室共有ファイルサーバについては毎日バックアップが実施されている場合には、以下のような指定が考えられる。
例)課室共有ファイルサーバ保存必須
例)各自PC保存可
1.3 統一基準における用語定義
統一基準1.3「用語定義」において定義されている用語を以下に再度掲載する。
【あ】
● 「アプリケーション・コンテンツ」とは、機関等が開発し提供するアプリケーションプログラム、ウェブコンテンツ等の総称をいう。
● 「運用規程」とは、対策基準に定められた対策内容を個別の情報システムや業務において運用するため、あらかじめ定める必要のある具体的な規程や基準をいう。
【か】
● 「機関等」とは、国の行政機関、独立行政法人及び指定法人をいう。
● 「機関等外通信回線」とは、通信回線のうち、機関等内通信回線以外のものをいう。
● 「機関等内通信回線」とは、一つの機関等又は政府共通利用型システム管理機関が管理するサーバ装置又は端末の間の通信の用に供する通信回線であって、当該機関等の管理下にないサーバ装置又は端末が論理的に接続されていないものをいう。機関等内通信回線には、専用線やVPN等物理的な回線を機関等が管理していないものも含まれる。
● 「機器等」とは、情報システムの構成要素(サーバ装置、端末、通信回線装置、複合機、特定用途機器等、ソフトウェア等)、外部電磁的記録媒体等の総称をいう。(参考:図1.3-1)
● 「業務委託」とは、機関等の業務の一部又は全部について、契約をもって外部の者に実施させることをいう。「委任」「準委任」「請負」といった契約形態を問わず、全て含むものとする。ただし、当該業務において機関等の情報を取り扱わせる場合に限る。
● 「国の行政機関」とは、法律の規定に基づき内閣に置かれる機関若しくは内閣の所轄の下に置かれる機関、宮内庁、内閣府設置法(平成十一年法律第八十九号)第四十九条第一項若しくは第二項に規定する機関、国家行政組織法(昭和二十三年法律第百二十号)第三条第二項に規定する機関又はこれらに置かれる機関をいう。
参考:「政府情報システムにおけるクラウドサービスの適切な利用に係る基本方針」(抄)
・ IaaS(Infrastructure as a Service)
利用者に、CPU機能、ストレージ、ネットワークその他の基礎的な情報システムの構築に係るリソースが提供されるもの。利用者は、そのリソース上にOSや任意機能(情報セキュリティ機能を含む。)を構築することが可能である。
・ PaaS(Platform as a Service)
IaaSのサービスに加えて、OS、基本的機能、開発環境や運用管理環境等もサービスとして提供されるもの。利用者は、基本機能等を組み合わせることにより情報システムを構築する。
・ SaaS(Software as a Service)
利用者に、特定の業務系のアプリケーション、コミュニケーション等の機能、運用管理系の機能、開発系の機能、セキュリティ系の機能等がサービスとして提供されるもの。
● 「クラウドサービス」とは、事業者によって定義されたインタフェースを用いた、拡張性、柔軟性を持つ共用可能な物理的又は仮想的なリソースにネットワーク経由でアクセスするモデルを通じて提供され、利用者によって自由にリソースの設定・管理が可能なサービスであって、情報セキュリティに関する十分な条件設定の余地があるものをいう。クラウドサービスの例としては、SaaS(Software as a Service)、PaaS(Platform as a Service)、IaaS(Infrastructure as a Service)等がある。なお、統一基準におけるクラウドサービスは、機関等外の一般の者が一般向けに情報システムの一部又は全部の機能を提供するクラウドサービスであって、当該サービスにおいて機関等の情報が取り扱われる場合に限るものとする。
● 「クラウドサービス管理者」とは、クラウドサービスの利用における利用申請の許可権限者から利用承認時に指名された当該クラウドサービスに係る管理を行う機関等の職員等をいう。
● 「クラウドサービス提供者」とは、クラウドサービスを提供する事業者(クラウドサービスプロバイダ)をいう。
● 「クラウドサービス利用者」とは、クラウドサービスを利用する機関等の職員等又は業務委託した委託先においてクラウドサービスを利用する場合の委託先の従業員をいう。
【さ】
● 「サーバ装置」とは、情報システムの構成要素である機器のうち、通信回線等を経由して接続してきた端末等に対して、自らが保持しているサービスを提供するもの(搭載されるソフトウェア及び直接接続され一体として扱われるキーボードやマウス等の周辺機器を含む。)をいい、特に断りがない限り、機関等が調達又は開発するもの(政府共通利用型システムが提供するものを含む。)をいう。また、物理的なハードウェアを有するサーバ装置を「物理的なサーバ装置」という。
● 「」とは、サイバー攻撃等により機関等の情報システム障害が発生した場合又はその発生のおそれがある場合であって、政府として一体となった対応が必要となる情報セキュリティに係る事象に対して機動的な支援を行うため、内閣官房国家サイバー統括室に設置される体制をいう。Cyber Incident Mobile Assistance Team(情報セキュリティ緊急支援チーム)の略。
● 「」とは、機関等において発生した情報セキュリティインシデントに対処するため、当該機関等に設置された体制をいう。Computer Security Incident Response Teamの略。
● 「」とは、24時間365日、政府横断的な情報収集、攻撃等の分析・解析、政府機関への助言、政府関係機関の相互連携促進及び情報共有等の業務を行うため、内閣官房国家サイバー統括室に設置される体制をいう。Government Security Operation Coordination Team(政府機関情報セキュリティ横断監視・即応調整チーム)の略。なお、GSOCには、政府機関を対象とした「第一GSOC」と独立行政法人及び指定法人を対象とした「第二GSOC」がある。
● 「実施手順」とは、対策基準に定められた対策内容を個別の情報システムや業務において実施するため、あらかじめ定める必要のある具体的な手順や手続をいう。
参考:統一基準の「1.1(2) 本統一基準の適用対象」(抄)
(b) 本統一基準において適用対象とする情報は、以下の情報とする。
(エ) 職員等が職務上使用することを目的として機関等が調達し、又は開発した情報処理若しくは通信の用に供するシステム又は外部電磁的記録媒体に記録された情報(当該システムから出力された書面に記載された情報及び当該システムに入力された書面に記載された情報を含む。)
(オ) その他のシステム又は外部電磁的記録媒体に記録された情報(当該システムから出力された書面に記載された情報及び当該システムに入力された書面に記載された情報を含む。)であって、職員等が職務上取り扱う情報
(カ) (ア)及び(イ)のほか、機関等が調達し、又は開発したシステムの設計又は運用管理に関する情報
● 「情報」とは、統一基準の「1.1(2) 本統一基準の適用対象」の(b)に定めるものをいう。(参考:図1.3-2)
参考:統一基準の「1.1(2) 本統一基準の適用対象」(抄)
(c) 本統一基準において適用対象とする情報システムは、本統一基準の適用対象となる情報を取り扱う全ての情報システムとする。
● 「情報システム」とは、ハードウェア及びソフトウェアから成るシステムであって、情報処理又は通信の用に供するものをいい、特に断りのない限り、機関等が調達又は開発するもの(管理を外部委託しているシステムや政府共通利用型システムを含む。)をいう。(参考:図1.3-1)
参考:JIS Q 27000:2019(抄)
・ 情報セキュリティインシデント
望まない単独若しくは一連の情報セキュリティ事象、又は予期しない単独若しくは一連の情報セキュリティ事象であって、事業運営を危うくする確率及び情報セキュリティを脅かす確率が高いもの。
・ 情報セキュリティ事象
情報セキュリティ方針への違反若しくは管理策の不具合の可能性、又はセキュリティに関係し得る未知の状況を示す、システム、サービス又はネットワークの状態に関連する事象。
● 「情報セキュリティインシデント」とは、JIS Q 27000:2019における情報セキュリティインシデントをいう。
● 「情報セキュリティ関係規程」とは、対策基準、運用規程及び実施手順を総称したものをいう。
● 「情報セキュリティ対策推進体制」とは、機関等の情報セキュリティ対策の推進に係る事務を遂行するため、当該機関等に設置された体制をいう。
● 「職員等」とは、国の行政機関において行政事務に従事している国家公務員、独立行政法人及び指定法人において当該法人の業務に従事している役職員その他機関等の指揮命令に服している者であって、機関等の管理対象である情報及び情報システムを取り扱う者をいう。職員等には、個々の勤務条件にもよるが、例えば、派遣労働者、一時的に受け入れる研修生等も含まれている。
● 「政府共通利用型システム」とは、他の機関等含め共通的に利用することを目的として、一つの機関等が管理・運用する情報システムであって、他の機関等が整備する情報システムに対し、同情報システムと連携して、情報システムのセキュリティ機能を提供する情報システム及び他の機関等に機器等を提供し、他の機関等の職員等が利用する情報システムをいう。なお、政府共通利用型システムを構築・運用する機関等を「政府共通利用型システム管理機関」といい、政府共通利用型システムが提供するセキュリティ機能を利用して情報システムを構築・運用する機関等及び政府共通利用型システムが提供する機器等を利用する機関等を「政府共通利用型システム利用機関」という。
● 「政府ドメイン名」とは、.go.jpで終わるドメイン名のことをいう。日本国の政府機関、独立行政法人、特殊法人(特殊会社を除く。)が登録(取得)することができる。
【た】
● 「対策基準」とは、機関等における情報及び情報システムの情報セキュリティを確保するための情報セキュリティ対策の基準をいう。
● 「対策推進計画」とは、情報セキュリティ対策を組織的・継続的に実施し、総合的に推進するための計画をいう。
● 「端末」とは、情報システムの構成要素である機器のうち、職員等が情報処理を行うために直接操作するもの(搭載されるソフトウェア及び直接接続され一体として扱われるキーボードやマウス等の周辺機器を含む。)をいい、特に断りがない限り、機関等が調達又は開発するもの(政府共通利用型システムが提供するものを含む。)をいう。端末には、モバイル端末も含まれる。特に断りを入れた例としては、機関等が調達又は開発するもの以外を指す「機関等支給以外の端末」がある。また、機関等が調達又は開発した端末と機関等支給以外の端末の双方を合わせて「端末(支給外端末を含む。)」という。さらに、物理的なハードウェアを有する端末を「物理的な端末」という。
● 「通信回線」とは、複数の情報システム又は機器等(機関等が調達等を行うもの以外のものを含む。)の間で所定の方式に従って情報を送受信するための仕組みをいい、特に断りのない限り、機関等の情報システムにおいて利用される通信回線を総称したものをいう。通信回線には、機関等が直接管理していないものも含まれ、その種類(有線又は無線、物理回線又は仮想回線等)は問わない。
● 「通信回線装置」とは、通信回線間又は通信回線と情報システムの接続のために設置され、回線上を送受信される情報の制御等を行うための装置をいう。通信回線装置には、いわゆるハブやスイッチ、ルータ等のほか、ファイアウォール等も含まれる。また、物理的なハードウェアを有する通信回線装置を「物理的な通信回線装置」という。
● 「特定用途機器」とは、テレビ会議システム、IP電話システム、ネットワークカメラシステム、入退管理システム、施設管理システム、環境モニタリングシステム等の特定の用途に使用される情報システム特有の構成要素であって、通信回線に接続する機能を備えている又は内蔵電磁的記録媒体を備えているものをいう。
【は】
● 「本部監査」とは、サイバーセキュリティ基本法に基づきサイバーセキュリティ戦略本部が実施する監査をいう。
【ま】
● 「明示等」とは、情報を取り扱う全ての者が当該情報の格付について共通の認識となるようにする措置をいう。明示等には、情報ごとに格付を記載することによる明示のほか、当該情報の格付に係る認識が共通となるその他の措置も含まれる。その他の措置の例としては、特定の情報システムに記録される情報について、その格付を情報システムの規程等に明記するとともに、当該情報システムを利用する全ての者に周知すること等が挙げられる。
【や】
● 「要管理対策区域」とは、機関等の管理下にある区域(機関等が外部の組織から借用している施設等における区域を含む。)であって、取り扱う情報を保護するために、施設及び執務環境に係る対策が必要な区域をいう。
図1.3-1 「情報システム」、「機器等」及びその関係
図1.3-2 統一基準において適用対象とする情報の範囲
1.4 一般用語の解説
留意すべき一般用語を以下に解説する。
【あ】
● 「アクセス制御」とは、情報又は情報システムへのアクセスを許可する主体を制限することをいう。
● 「アプリケーション」とは、OS上で動作し、サービスの提供、文書作成又は電子メールの送受信等の特定の目的のために動作するソフトウェアをいう。
● 「アルゴリズム」とは、ある特定の目的を達成するための演算手順をいう。
● 「暗号化」とは、第三者が復元することができないよう、定められた演算を施しデータを変換することをいう。
● 「暗号化消去」とは、情報を電磁的記録媒体に暗号化して記録しておき、情報の抹消が必要になった際に情報の復号に用いる鍵を抹消することで情報の復号を不可能にし、情報を利用不能にする論理的削除方法をいう。暗号化消去に用いられる暗号化機能の例としては、ソフトウェアによる暗号化(WindowsのBitLocker等)、ハードウェアによる暗号化(自己暗号化ドライブ(Self-Encrypting Drive)等)などがある。
● 「暗号モジュール」とは、暗号化及び電子署名の付与に使用するアルゴリズムを実装したソフトウェアの集合体又はハードウェアをいう。
● 「ウェブクライアント」とは、ウェブページを閲覧するためのアプリケーション(いわゆるブラウザ)及び付加的な機能を追加するためのアプリケーションをいう。
● 「運用監視暗号リスト」とは、CRYPTRECが発行する「電子政府における調達のために参照すべき暗号のリスト(CRYPTREC暗号リスト)」において、危殆化等により推奨すべきではないが、互換性維持のために継続利用を容認するものをいう。
【か】
● 「可用性」とは、情報へのアクセスを認められた者が、必要時に中断することなく、情報にアクセスできる特性をいう。
● 「完全性」とは、情報が破壊、改ざん又は消去されていない特性をいう。
● 「機密性」とは、情報に関して、アクセスを認められた者だけがこれにアクセスできる特性をいう。
● 「記録媒体」とは、情報が記録され、又は記載される有体物をいう。記録媒体において、文字、図形等人の知覚によって認識することができる情報が記載された紙その他の有体物を「書面」といい、電子的方式、磁気的方式その他人の知覚によっては認識することができない方式で作られる記録であって、情報システムによる情報処理の用に供されるものを「電磁的記録」といい、電磁的記録に係る記録媒体を「電磁的記録媒体」という。また、電磁的記録媒体には、サーバ装置、端末、通信回線装置等に内蔵される内蔵電磁的記録媒体と、USBメモリ、外付けハードディスクドライブ、DVD-R等の外部電磁的記録媒体がある。
● 「業務継続計画」とは、機関等において策定される、発災時に非常時優先業務を実施するための計画をいう。広義には、平常時からの取組等や復旧に関する計画も含まれる。
● 「共用識別コード」とは、複数の主体が共用するために付与された識別コードをいう。原則として、一つの識別コードは一つの主体のみに対して付与されるものであるが、情報システム上の制約や利用状況等に応じて、識別コードを組織で共用する場合もある。このように共用される識別コードを共用識別コードという。
● 「権限管理」とは、主体認証に係る情報(識別コード及び主体認証情報を含む。)及びアクセス制御における許可情報を管理することをいう。
【さ】
● 「サービス不能攻撃」又は「DoS(Denial of Service)攻撃」とは、悪意ある第三者等が、ソフトウェアの脆弱性を悪用しサーバ装置又は通信回線装置のソフトウェアを動作不能にさせることや、サーバ装置、通信回線装置又は通信回線の容量を上回る大量のアクセスを行い通常の利用者のサービス利用を妨害する攻撃をいう。また、このDoS攻撃を複数の拠点から一か所に対して行う攻撃は、DDoS(Distributed Denial of Service)攻撃と呼ばれ、攻撃元が複数に分散しているために防御側の対処が困難な攻撃として知られている。
● 「識別」とは、情報システムにアクセスする主体を、当該情報システムにおいて特定することをいう。
● 「識別コード」とは、主体を識別するために、情報システムが認識するコード(符号)をいう。代表的な識別コードとして、ユーザIDが挙げられる。
● 「次世代ファイアウォール」とは、従来のファイアウォール製品が備えていた、IPアドレスやポート番号によるアクセスの可否を判断する機能だけでなく、通信内容を確認しアクセスの可否を制御する機能等(アプリケーションフィルタリング、ペイロードの検査等)を備えたファイアウォール製品をいう。
● 「シャドーIT」とは、所属する組織の承認を得ずに、職員等がソフトウェア、サービス等を業務利用することをいう。
● 「主体」とは、情報システムにアクセスする者又は他の情報システムにアクセスするサーバ装置、端末等をいう。
● 「主体認証」とは、識別コードを提示した主体が、その識別コードを付与された主体、すなわち正当な主体であるか否かを検証することをいう。識別コードとともに正しい方法で主体認証情報が提示された場合に主体認証ができたものとして、情報システムはそれらを提示した主体を正当な主体として認識する。
● 「主体認証情報」とは、主体認証をするために、主体が情報システムに提示する情報をいう。代表的な主体認証情報として、パスワード等がある。
● 「主体認証情報格納装置」とは、主体認証情報を格納した装置であり、正当な主体に所有又は保持させる装置をいう。所有による主体認証では、これを所有していることで、情報システムはその主体を正当な主体として認識する。代表的な主体認証情報格納装置として、ICカード等がある。
● 「情報の抹消」とは、電磁的記録媒体に記録された全ての情報を利用不能かつ復元が困難な状態にすることをいう。情報の抹消には、情報自体を消去することのほか、暗号技術検討会及び関連委員会(CRYPTREC)によって安全性が確認された暗号アルゴリズムを用いた暗号化消去や、情報を記録している記録媒体を物理的に破壊すること等も含まれる。削除の取消しや復元ツールで復元できる状態は、復元が困難な状態とはいえず、情報の抹消には該当しない。
● 「推奨候補暗号リスト」とは、CRYPTREC暗号リストにおいて、安全性及び実装性能は確認されているが、利用実績や普及見込みが十分ではないものをいう。
● 「セキュリティパッチ」とは、発見された情報セキュリティ上の問題を解決するために提供される修正用のファイルをいう。提供元によって、更新プログラム、パッチ、ホットフィクス、サービスパック等名称が異なる。
● 「ゼロデイ攻撃」とは、ソフトウェアの脆弱性が発見された直後の、脆弱性を解消する手段が公開されておらず、ソフトウェアが脅威にさらされている状態を悪用した攻撃をいう。
● 「ソーシャルメディア」とは、インターネット上において、ブログ、ソーシャルネットワーキングサービス(SNS)、動画共有サイト等の、利用者が情報を発信し、形成していくものをいう。
● 「送信ドメイン認証技術」とは、受信者が受け取ったメールについて、送信者情報が詐称されているかどうかをドメイン名単位で確認する技術をいう。具体的な技術としては、SPF(Sender Policy Framework)、DKIM(DomainKeys Identified Mail)、DMARC(Domain-based Message Authentication, Reporting & Conformance)が挙げられる。
● 「ソフトウェア」とは、サーバ装置、端末、通信回線装置等を動作させる手順及び命令を、当該サーバ装置等が理解できる形式で記述したものをいう。OSやOS上で動作するアプリケーションを含む広義の意味である。
【た】
● 「耐タンパ性」とは、暗号処理や署名処理を行うソフトウェアやハードウェアに対する外部からの解読攻撃に対する耐性をいう。
● 「テレワーク」とは、情報通信技術(ICT:Information and Communication Technology)を活用した、場所や時間を有効に活用できる柔軟な働き方のことをいう。テレワークの形態は、業務を行う場所に応じて、自宅で業務を行う在宅勤務、主たる勤務官署以外に設けられた執務環境で業務を行うサテライトオフィス勤務、モバイル端末等を活用して移動中や出先で業務を行うモバイル勤務に分類される。
● 「電子署名」とは、情報の正当性を保証するための電子的な署名情報をいう。
● 「電子政府推奨暗号リスト」とは、CRYPTREC暗号リストにおいて、安全性及び実装性能が確認された暗号技術について、市場における利用実績が十分であるか今後の普及が見込まれると判断され、当該技術の利用を推奨するもののリストをいう。
● 「電子メールクライアント」とは、電子メールサーバにアクセスし、電子メールの送受信を行うアプリケーションをいう。
● 「電子メールサーバ」とは、電子メールの送受信、振り分け、配送等を行うアプリケーション及び当該アプリケーションを動作させるサーバ装置をいう。
● 「ドメインネームシステム(DNS)」とは、クライアント等からの問合せを受けて、ドメイン名やホスト名とIPアドレスとの対応関係について回答を行うシステムである。
● 「ドメイン名」とは、国、組織、サービス等の単位で割り当てられたネットワーク上の名前であり、英数字及び一部の記号を用いて表したものをいう。例えば、www.cyber.go.jpというウェブサイトの場合は、cyber.go.jpの部分がこれに該当する。
【な】
● 「名前解決」とは、ドメイン名やホスト名とIPアドレスを変換することをいう。
【は】
● 「ファイアウォール」とは、アクセス制御ポリシーに基づきネットワーク間のアクセスを制御するゲートウェイをいう。
● 「フィッシング」とは、悪意ある第三者等が、実在する機関等からのお知らせであるかのように偽装した電子メール等を送りつけ、受け取った者にその電子メール等に記載されたURLをクリックさせ、あらかじめ用意された偽のウェブサイトに誘導し、ID、パスワード、その他重要な情報を記入させて、情報を窃取するという行為をいう。
● 「複合機」とは、プリンタ、ファクシミリ、イメージスキャナ、コピー機等の機能が一つにまとめられている機器をいう。
● 「不正プログラム」とは、コンピュータウイルス、ワーム(他のプログラムに寄生せず単体で自己増殖するプログラム)、スパイウェア(プログラムの使用者の意図に反して様々な情報を収集するプログラム)、不正なサイトへ誘導を行うスクリプト、利用者のブラウザやアドインの脆弱性を悪用する悪意のあるスクリプト等の、情報システムを利用する者が意図しない結果を当該情報システムにもたらすプログラムの総称をいう。
● 「不正プログラム定義ファイル」とは、不正プログラム対策ソフトウェアが不正プログラムを判別するために利用するデータをいう。
● 「踏み台」とは、悪意ある第三者等によって不正アクセスや迷惑メール配信の中継地点に利用されている情報システムのことをいう。
● 「ペネトレーションテスト」とは、情報システムに対して疑似的な攻撃を実施し、実際に侵入できるかどうかの観点で検証を行う脆弱性診断の手法をいう。その中でも、情報システムごとに脅威分析を行い、個別にカスタマイズしたシナリオに基づき現実の脅威を再現した上で、より実戦的に行う「脅威ベースのペネトレーションテスト」は「TLPT(Threat-Led Penetration Testing)」と呼ばれる。
【ま】
● 「抹消」→「情報の抹消」を参照。
● 「無線LAN」とは、IEEE802.11a、802.11b、802.11g、802.11n、802.11ac、802.11ad等の規格により、無線通信で情報を送受信する通信回線をいう。
● 「モバイル端末」とは、端末のうち、業務上の必要に応じて移動させて使用することを目的としたものをいい、端末の形態は問わない。
【や】
● 「ユーティリティプログラム」とは、設定の自動化ツールなど、実行が容易ではあるがその影響がシステム全体に影響するようなものをいう。
【ら】
● 「リスク」とは、目的に対する不確かさの影響をいう。ある事象(周辺状況の変化を含む。)の結果とその発生の起こりやすさとの組合せとして表現されることが多い。
● 「リスクベース認証」とは、ユーザの情報システムへのアクセス状況を記録し、通常のアクセス状況と異なるアクセス要求があった際に、リスクの有無を判断して追加の認証を要求する仕組みのことをいう。
● 「ルートヒント」とは、最初に名前解決を問い合わせるDNSコンテンツサーバ(以下「ルートDNS」という。)の情報をいう。ルートヒントには、ルートDNSのサーバ名とIPアドレスの組が記載されており、ルートDNSのIPアドレスが変更された場合はルートヒントも変更される。ルートヒントの情報はInterNIC(Internet Network Information Center)のサイトから入手可能である。
【A~Z】
● 「CGI(Common Gateway Interface)」とは、ウェブブラウザから送信された文字列を、スクリプト等のプログラムへの入力パラメータとして受け取り、当該スクリプト等をウェブサーバ上で実行するための仕組みをいう。
● 「CRYPTREC(Cryptography Research and Evaluation Committees)」とは、電子政府推奨暗号の安全性を評価・監視し、暗号技術の適切な実装法・運用法を調査・検討するプロジェクトである。
● 「DNSサーバ」とは、名前解決のサービスを提供するアプリケーション及びそのアプリケーションを動作させるサーバ装置をいう。DNSサーバは、その機能によって、自らが管理するドメイン名等についての名前解決を提供する「コンテンツサーバ」とクライアントからの要求に応じて名前解決を代行する「キャッシュサーバ」の2種類に分けることができる。
● 「DNSSECトラストアンカー」とは、DNSSEC検証を行う際の、信頼の連鎖の起点情報をいう。
● 「EDR(Endpoint Detection and Response)」とは、端末やサーバ装置(エンドポイント)における活動を可視化し、不正プログラムの検知や記録、攻撃遮断などの対処といった機能を提供する製品をいう。
● 「IDS(Intrusion Detection System)」とは、システムやネットワークを監視し、不正なアクセスを検知して管理者への通知を行う製品をいう。不正なアクセスの検知後、アクセスの遮断等防御措置を行う「IPS(Intrusion Prevention System)」と合わせ「IDS/IPS」と総称される場合がある。
● 「IoC(Indicator of Compromise)」とは、システムに対する攻撃発生やどのようなツールが使われたかなどを明らかにする手がかりとなる情報をいう。例として、不正アクセス元・先又は不審な通信元・先のIPアドレス、ドメイン名、URL、ポート番号、マルウェアのファイル名やハッシュ値、不審なログイン試行、ネットワークトラフィックの異常など、サイバー攻撃や不正アクセスの痕跡等が挙げられる。セキュリティ侵害インジケータ、侵害の痕跡等とも呼ばれる。
● 「IoT(Internet of Things)機器」とは、従来インターネットに接続していなかったが、インターネットに接続する機能を備えるようになった機器をいう。
● 「IPv6移行機構」とは、物理的に一つのネットワークにおいて、IPv4技術を利用する通信とIPv6を利用する通信の両方を共存させることを可能とする技術の総称である。例えば、サーバ装置及び端末並びに通信回線装置が2つの通信プロトコルを併用するデュアルスタック機構や、相互接続性の無い2つのIPv6ネットワークを既設のIPv4ネットワークを使って通信可能とするIPv6-IPv4トンネル機構等がある。
● 「MACアドレス(Media Access Control address)」とは、機器等が備える有線LANや無線LANのネットワークインタフェースに割り当てられる固有の認識番号である。識別番号は、各ハードウェアベンダを示す番号と、ハードウェアベンダが独自に割り当てる番号の組合せによって表される。
● 「S/MIME(Secure Multipurpose Internet Mail Extensions)」とは、公開鍵暗号を用いた、電子メールの暗号化と電子署名付与の一方式をいう。
● 「SASE(Secure Access Service Edge)」とは、ネットワーク機能及びネットワークセキュリティ機能を単一のクラウドサービスによって一元的に提供する製品をいう。
● 「SBOM(Software Bill of Materials:ソフトウェア部品表)」とは、ソフトウェアコンポーネントに関する情報を含んだ機械処理可能な一覧リストをいう。SBOMには、オープンソースソフトウェアに関する情報だけではなく、プロプライエタリソフトウェア(ソフトウェア配布者がその知的財産を保持しており、改変や複製が制限されているソフトウェア)に関する情報も含めることができる。
● 「SIEM(Security Information and Event Management)」とは、セキュリティ関連のログを分析・監視することを目的とし、ログの一元管理、異常の自動検出機能を有する製品をいう。
● 「VPN(Virtual Private Network)」とは、暗号技術等を利用し、インターネット等の公衆回線を仮想的な専用回線として利用するための技術をいう。
● 「WAF(Web Application Firewall)」とは、ウェブサーバと外部との通信を監視して、ウェブアプリケーションの脆弱性を悪用した攻撃を検知し、遮断することでウェブアプリケーションを保護する製品をいう。
● 「Web会議サービス」とは、専用のアプリケーションやウェブブラウザを利用し、映像又は音声を用いて会議参加者が対面せずに会議を行えるクラウドサービスをいう。なお、特定用途機器同士で通信を行うもの(テレビ会議システム等)は含まれない。
1.5 基本対策事項及び解説の読み方
本ガイドラインの第2部以降に記述する遵守事項に対応した基本対策事項及び解説を参照するに当たり、留意すべき点を以下に示す。なお、以下の抜粋は、紙面の関係上、実際の記載内容から一部の文や規定を削除しているので、実際の記載内容は本文を確認すること。
また、本ガイドラインの解説に記載のウェブサイトのアドレスは、令和7年7月8日時点のものであり、今後、廃止又は変更される可能性があるため、最新のアドレスを確認した上で利用すること。
◆第2部以降の基本的な記述構成
3.1.1の目的・趣旨及び3.1.1(1)の遵守事項を掲示。
3.1.1(1)では遵守事項は(a)のみ。
遵守事項は、条(数字)項(アルファベット)号(カタカナ)単位で掲示。
3.1.1(1)の遵守事項に対応した基本対策事項を掲示。
統一基準の部・節・款の番号を掲示。
本例では、第3部 3.1節 3.1.1款についてのガイドラインを示している。
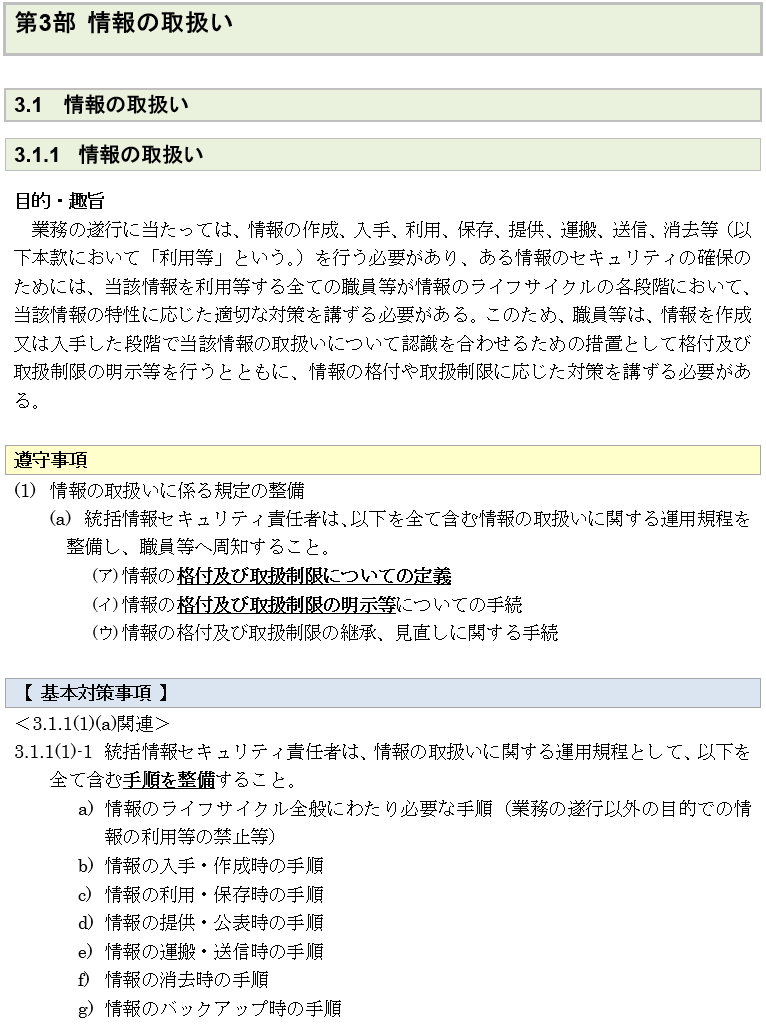
3.1.1(1)の遵守事項及び対応する基本対策事項について解説している。
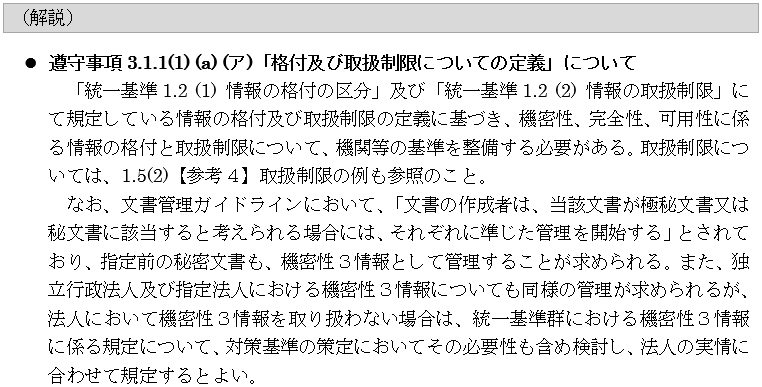
◆基本対策事項の個別対策事項が“以下を例とする”として例示されている場合
複数の方法が考えられる基本対策事項については、具体例を示している。
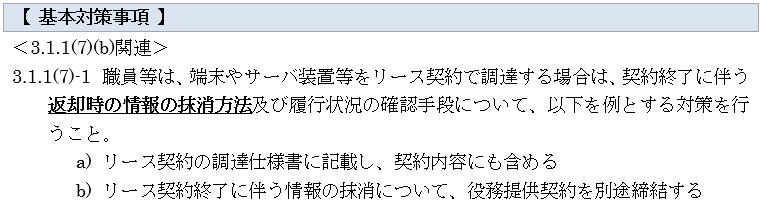
◆基本対策事項の個別対策事項について、“~を全て含む”として例示されている場合
基本対策事項が複数の事項から構成される場合は、主要な事項として全て行うべき事項を示している。
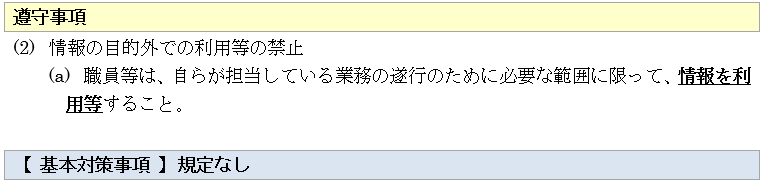
◆基本対策事項が規定されていない場合
遵守事項が具体的な対策事項となっている場合は、基本対策事項を定めていない。
この場合は、遵守事項の解説を参照し、対策基準を定めることになる。
「追加セキュリティ対策」に該当する対策は、文頭に【追加セキュリティ対策】と示している。
◆基本対策事項が基本対策事項5.1.1(2)-1で規定する「追加セキュリティ対策」に該当する場合
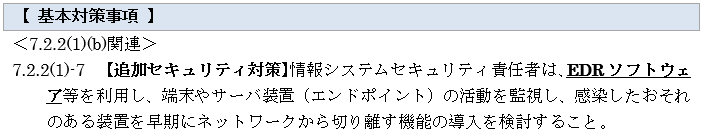
「基本セキュリティ対策」と「追加セキュリティ対策」に該当する対策が混在する場合は、それぞれの対策の文頭に【基本セキュリティ対策】又は【追加セキュリティ対策】と示している。